Charte IA conforme nLPD : ChatGPT, Copilot et Claude en 2026
Une charte d'utilisation de l'IA conforme à la nLPD est un document interne qui dit quels outils d'IA vos équipes peuvent utiliser, quelles données elles n'ont jamais le droit d'y saisir, et qui vérifie quoi. La loi fédérale sur la protection des données (LPD) s'applique déjà directement à ChatGPT, Copilot ou Claude : le Préposé fédéral (PFPDT) le rappelle sur sa page consacrée à l'IA, et il n'existe pas en 2026 de loi suisse spécifique à l'IA. En pratique, une entreprise est dans les règles quand elle combine une version professionnelle de l'outil (sans entraînement sur ses données, avec contrat de sous-traitance), une règle claire sur les données sensibles et une analyse d'impact pour les usages à risque.
Voici le mode d'emploi des textes officiels, puis un modèle de charte commenté. L'éditeur de cet article, Maijin, est un cabinet de formation et de transformation IA genevois qui rédige ce type de charte avec ses clients.
Ceci n'est pas un avis juridique. Les éléments ci-dessous résument des sources publiques consultées le 22 octobre 2026. Pour une situation précise, faites valider votre charte par votre conseiller à la protection des données ou un avocat.
Ce que disent la LPD et le PFPDT sur l'IA
Pour le PFPDT, la LPD vise toutes les technologies et s'applique donc directement à l'IA (page IA et protection des données). Aucune loi suisse propre à l'IA n'existe encore : le Conseil fédéral a demandé le 12 février 2025 un projet à mettre en consultation d'ici fin 2026 (OFJ).
Voici les articles de la LPD qui comptent quand un collaborateur colle un texte dans un chatbot :
| Article LPD | Ce qu'il exige | Traduction pour ChatGPT, Copilot, Claude |
|---|---|---|
| Art. 7 | Protection des données dès la conception et par défaut | Paramétrer l'outil au plus restrictif (historique, partage, entraînement désactivés) avant de l'ouvrir aux équipes |
| Art. 9 | Sous-traitance encadrée par un contrat, sécurité vérifiée | Signer le contrat de traitement des données (DPA) du fournisseur, refuser les comptes gratuits |
| Art. 16 et 17 | Communication à l'étranger seulement vers un État adéquat ou avec garanties | Savoir où les données sont stockées et traitées, et sur quelle base |
| Art. 21 | Informer d'une décision individuelle automatisée, permettre un réexamen humain | Aucune décision RH ou client prise par l'IA seule |
| Art. 22 et 23 | Analyse d'impact si risque élevé, consultation du PFPDT si le risque demeure | Évaluer avant de déployer un usage sensible |
| Art. 24 | Annoncer « dans les meilleurs délais » au PFPDT une violation à risque élevé | Procédure interne de signalement des fuites |
| Art. 61 | Amende jusqu'à 250 000 francs pour certaines violations intentionnelles | Vise les personnes physiques responsables, pas l'entreprise |
Le PFPDT ajoute deux repères. Sur l'IA au quotidien, il conseille de supprimer les données personnelles avant de saisir une demande. Sur le traitement des données par l'employeur, il rappelle les limites de l'art. 328b du Code des obligations, y compris pour les outils d'IA de recrutement.
ChatGPT, Copilot, Claude : ce que prévoient les contrats entreprise
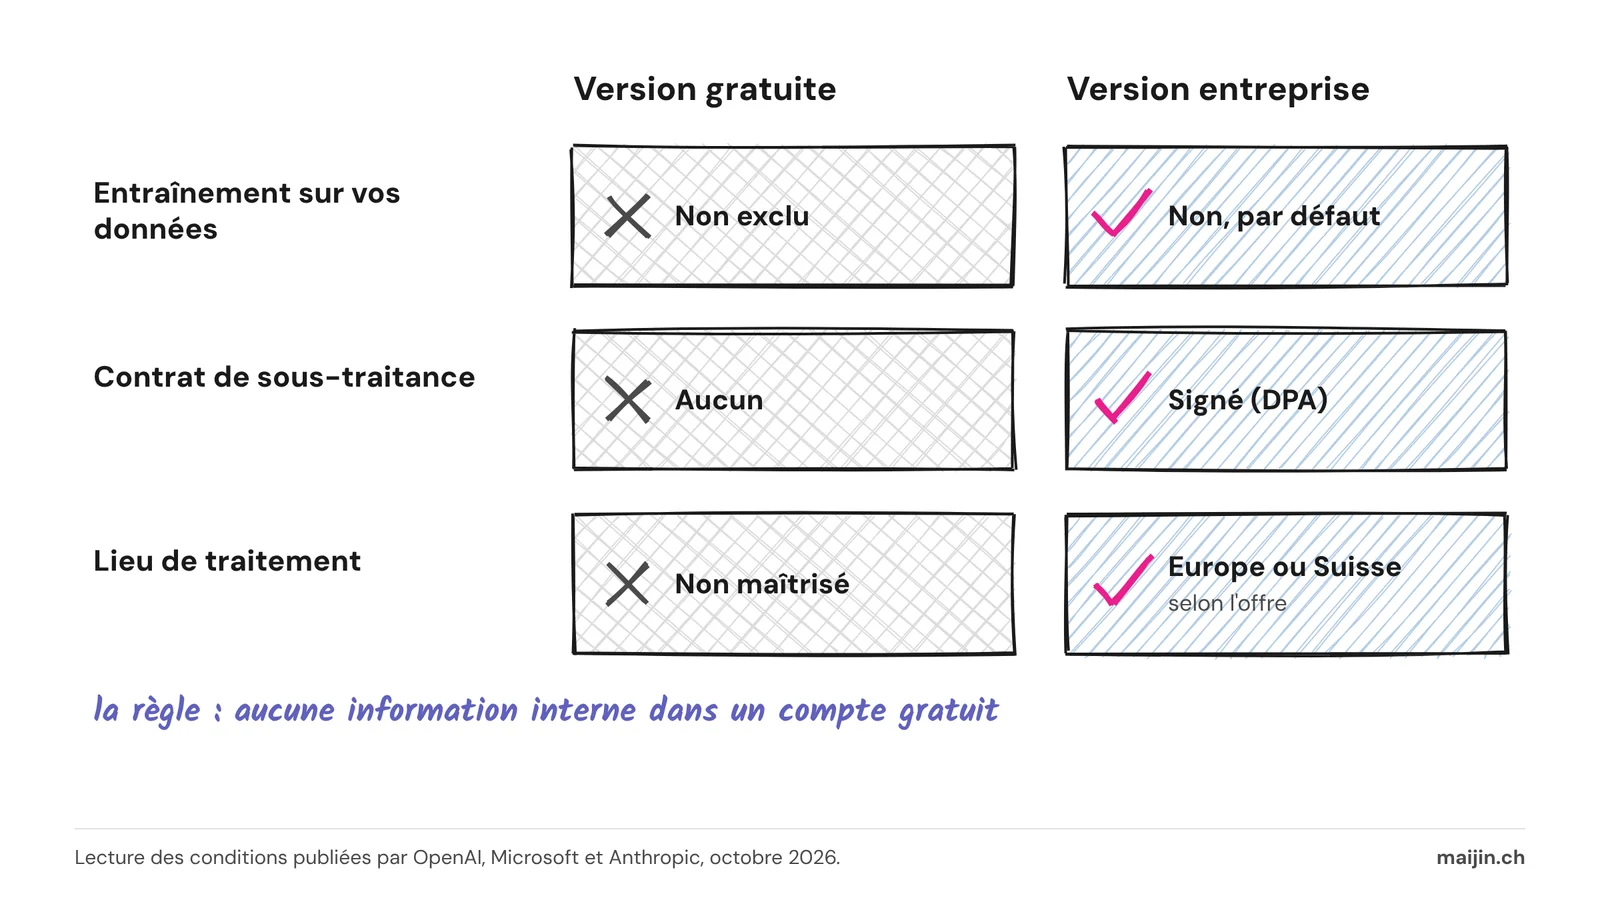
Tout se joue entre version gratuite et version professionnelle. Engagements publiés par les trois éditeurs, lus en octobre 2026 :
| ChatGPT Business / Enterprise | Microsoft Copilot (ex-Microsoft 365 Copilot) | Claude Team / Enterprise / API | |
|---|---|---|---|
| Entraînement sur vos données | Non par défaut (OpenAI) | Non : prompts, réponses et données Graph exclus (Microsoft) | Non, sauf feedback explicite (pouce haut ou bas), conservé jusqu'à 5 ans (Anthropic) |
| Contrat de sous-traitance | DPA disponible | DPA Microsoft et Product Terms | DPA intégré aux Commercial Terms |
| Localisation | Résidence des données en Europe (EEE et Suisse) pour les nouveaux espaces Enterprise et Edu et l'API, inférence en Europe en option depuis janvier 2026 (aide OpenAI) | EU Data Boundary, qui inclut la Suisse (Microsoft) | Pas de résidence européenne annoncée en direct ; entité contractante Anthropic Ireland pour les clients suisses |
| Données sensibles et secret professionnel (lecture VISCHER, juillet 2026) | Contrat limité aux données personnelles non sensibles ; pas de solution pour le secret professionnel | Contrats jugés adaptés avec les avenants nécessaires, à condition de désactiver la recherche web | Contrat limité aux données personnelles non sensibles ; pas d'avenant secret professionnel connu |
| Piège à connaître | La résidence ne s'active pas sur un espace existant ; vérifier l'éligibilité | Les modèles Anthropic dans Copilot sont exclus de l'EU Data Boundary, désactivés par défaut en Suisse (Microsoft) | Désactiver « Rate chats » si vous ne voulez aucun feedback réutilisé ; suppression back-end sous 30 jours |
Pour aller plus loin, le cabinet VISCHER tient à jour un comparatif des outils d'IA sous l'angle de la protection des données et du secret professionnel (article du 14 juillet 2026, en allemand et tableau complet en PDF). Sa lecture : les versions privées ne conviennent jamais à un usage professionnel, et pour des données sensibles, tout dépend de ce que couvre le contrat de sous-traitance. Avec Copilot, la recherche web change la donne : elle relève d'autres conditions contractuelles.
Avant de signer le DPA d'OpenAI ou d'un autre éditeur, vérifiez trois points : le texte mentionne-t-il la LPD suisse, quelle entité signe (une entité dans l'UE, pays adéquat, simplifie l'analyse), et vers quels sous-traitants, souvent américains, les données repartent. Une entité irlandaise n'exclut pas un traitement ultérieur aux États-Unis.
Swiss-US Data Privacy Framework : l'état en octobre 2026
Le Conseil fédéral a ajouté les États-Unis à la liste des États adéquats (annexe 1 de l'OPDo) avec effet au 15 septembre 2024, mais seulement pour les entreprises certifiées au Swiss-US Data Privacy Framework (DPF), comme l'indique le PFPDT sur sa page communication de données à l'étranger. Sans certification, il faut des clauses contractuelles types reconnues par le PFPDT ou une dérogation de l'art. 17.
Le cadre tient toujours, sur un terrain plus fragile. Selon une analyse de GAWEL Legal du 2 juillet 2026, la Cour suprême américaine a jugé le 29 juin 2026 (Trump v. Slaughter) que le président peut révoquer les commissaires de la FTC, qui fait respecter le DPF, et l'organe de surveillance PCLOB a perdu son quorum en janvier 2025. Aucun tribunal n'a annulé le DPF.
Conséquences pratiques pour une PME suisse :
- Vérifier que le fournisseur figure dans la liste officielle des entreprises certifiées, volet Swiss-US.
- Garder un plan de repli : clauses contractuelles types dans le DPA, même si le DPF suffit aujourd'hui.
- Documenter dans le registre des traitements le pays destinataire et la garantie retenue, comme l'exige le PFPDT.
- Pour les données vraiment sensibles, préférer un hébergement en Suisse ou dans l'UE (voir notre article sur le Cloud Act).
Quand faire une analyse d'impact pour un projet IA
L'analyse d'impact relative à la protection des données (AIPD) est une évaluation écrite, faite avant le traitement, qui décrit l'usage envisagé, les risques pour les personnes et les mesures de protection (art. 22 al. 3 LPD). Elle est obligatoire quand le traitement est susceptible d'entraîner un risque élevé, notamment en cas de données sensibles à grande échelle ou de surveillance systématique (art. 22 al. 2). La loi cite expressément le recours à de nouvelles technologies comme facteur.
Usages qui déclenchent typiquement une AIPD : tri de candidatures par un modèle, résumé de dossiers de santé ou de prévoyance, analyse de la voix ou du comportement des collaborateurs, agent IA branché sur la base clients.
Si le risque reste élevé malgré les mesures, l'art. 23 impose de consulter le PFPDT (réponse en deux mois), sauf si l'entreprise privée a consulté son conseiller à la protection des données. Reformuler un courriel sans donnée personnelle ne demande pas d'AIPD : la charte suffit.
Comment écrire une charte IA conforme nLPD dans une PME suisse : la procédure
Écrire une charte IA va vite. Se mettre d'accord sur ce qu'elle dit prend beaucoup plus de temps. La procédure tient en six étapes :
- Mesurer les usages réels. Un questionnaire anonyme et quelques entretiens : quels outils, quels comptes, quelles données. Une charte écrite sans cet état des lieux interdit ce que tout le monde fait déjà.
- Interroger le DSI ou le prestataire informatique. Licences en place, réglages, lieu d'hébergement : ce sont eux qui déterminent la liste des outils autorisés.
- Réunir ceux qui décident. Direction, RH, informatique, protection des données, et un ou deux représentants des métiers.
- Rédiger un premier jet. Les rubriques sont celles du modèle ci-dessous. Avec l'IA, cette étape est la plus rapide.
- Arbitrer point par point en comité de direction. Quels outils, quelles données en rouge, qui valide un nouvel usage, que se passe-t-il en cas d'erreur. C'est l'étape longue.
- Raccourcir, valider, diffuser. Une charte courte, une fiche réflexe d'une page, une sensibilisation avant l'ouverture des accès, puis une revue chaque année.
Dans un réseau de centres médico-sociaux romand, ce travail a ramené la charte de 7 à 3 pages et produit une fiche réflexe d'une page, validée à l'unanimité.
Modèle de charte IA commenté
Chaque section reprend une obligation ci-dessus avec une clause type à adapter. Le PFPDT ne publie pas de modèle pour les entreprises ; pour le secteur public, le memento de l'UCV et Ethix destiné aux communes vaudoises est une bonne base.
1. Objet et champ d'application. Personnes et outils concernés.
« La présente charte s'applique à tout usage d'un outil d'IA générative dans le cadre professionnel, sur un poste de l'entreprise ou un appareil personnel. »
2. Outils autorisés. Une liste fermée, avec comptes professionnels uniquement. C'est la clause qui réduit le plus le shadow IT.
« Seuls les outils listés en annexe, accessibles avec un compte de l'entreprise, peuvent recevoir des informations internes. Toute version gratuite ou personnelle est exclue. »
3. Classification des données. Trois niveaux faciles à retenir.
« Vert : informations publiques, utilisables dans tout outil autorisé. Orange : informations internes, utilisables uniquement après suppression des noms et identifiants. Rouge : données sensibles au sens de l'art. 5 LPD, secrets d'affaires, données soumises au secret de fonction ou professionnel : jamais dans un outil d'IA externe. »
Pour le niveau orange, notre outil gratuit Maijin Shield remplace les données personnelles par des jetons avant l'envoi à l'IA, puis réinjecte les vraies valeurs dans la réponse.
4. Vérification et responsabilité. L'IA produit des erreurs plausibles ; la personne qui diffuse un contenu en répond.
« Tout contenu produit avec l'IA est relu et vérifié par son auteur avant diffusion. L'auteur reste responsable du contenu. »
Méthode de relecture : notre article sur les hallucinations.
5. Transparence. Le PFPDT exige que les personnes sachent quand elles échangent avec une machine et que les contenus falsifiant visage ou voix soient signalés.
« Un chatbot exposé aux clients s'annonce comme tel. Les images, voix ou vidéos générées représentant une personne réelle sont signalées. »
6. Décisions et ressources humaines. Application des art. 21 LPD et 328b CO.
« Aucune décision ayant des effets significatifs sur une personne (recrutement, évaluation, octroi d'une prestation) n'est prise par un outil d'IA sans examen humain. »
7. Nouveaux usages. Un circuit simple de demande.
« Tout nouvel outil ou usage impliquant des données personnelles est soumis au [responsable désigné], qui décide si une analyse d'impact est nécessaire. »
8. Incidents. L'art. 24 impose une annonce « dans les meilleurs délais » : l'information doit remonter vite.
« Toute saisie de données rouges dans un outil non autorisé est signalée sans délai à [contact], sans sanction pour la personne qui signale. »
Le PFPDT met à disposition un portail d'annonce des violations.
9. Contrôle par l'employeur. L'art. 4 OPDo impose de journaliser certains traitements automatisés (PFPDT, sécurité de l'information), mais le PFPDT juge inadmissible une surveillance permanente des collaborateurs.
« L'entreprise conserve les journaux techniques exigés par la loi. Elle n'analyse pas le contenu des échanges individuels, sauf enquête annoncée et proportionnée. »
10. Formation et révision.
« Chaque collaborateur suit une sensibilisation avant d'obtenir un accès. La charte est revue chaque année. »
Comment nous accompagnons la rédaction d'une charte IA
Si vous nous payez, ce n'est pas tant pour écrire la charte : avec l'IA, la rédaction est rapide. L'IA demande surtout de la coordination. Ce que vous payez en passant par Maijin, c'est la facilitation avec votre comité de direction, c'est-à-dire mettre tout le monde d'accord sur les outils, les données et les responsabilités.
Chez Maijin, la charte fait partie de la phase « Fondations » : un audit des usages (dès 7 500 CHF, questionnaire à tous, 8 à 12 entretiens, restitution), puis la rédaction de la charte nLPD. On mesure les usages réels avant d'écrire les règles.
La Ville de Vevey a choisi Maijin en 2026. Selon la communication de la Municipalité au Conseil communal du 9 mars 2026 (document public), la mission comprend un audit par entretiens et questionnaire anonyme, une proposition de charte d'utilisation validée par la Municipalité, des conseils sur les outils et deux demi-journées de formation. La Municipalité y annonce trois règles : seules des informations publiques non sensibles vont dans un outil non garanti confidentiel, toute réponse se vérifie, et la personne qui diffuse un contenu produit par l'IA en est responsable. Voir aussi notre page administrations publiques.
Dans le privé, l'étude de cas MBC décrit le même chemin pour 70 collaborateurs : formation du comité de direction, audit, politique IA, puis formation à Copilot.
Pour vous situer avant de commencer : le diagnostic de maturité IA, gratuit, et notre article sur le prix et le déroulé d'un audit IA.
Questions fréquentes
Points clés
- La LPD s'applique déjà à l'IA en 2026 ; la loi IA suisse est encore au stade du projet.
- Une charte efficace tient sur une liste d'outils autorisés, trois niveaux de données et une règle de vérification humaine.
- Les versions entreprise de ChatGPT, Copilot et Claude n'entraînent pas leurs modèles sur vos données par défaut ; les versions gratuites n'offrent pas ces garanties contractuelles.
- Le Swiss-US DPF couvre seulement les entreprises certifiées : vérifiez la liste et gardez des clauses types en repli.
- Analyse d'impact obligatoire pour les usages à risque élevé (RH, santé, décisions automatisées), art. 22 LPD.