IA en banque privée et caisse de pension : guide FINMA 2026
Déployer l'IA générative dans une banque privée, chez un gestionnaire de fortune ou dans une caisse de pension suisse ne demande en 2026 aucune autorisation spécifique : la Suisse n'a pas de loi dédiée à l'IA. Le niveau d'exigence est fixé par la communication FINMA sur la surveillance 08/2024 : inventaire, classification des risques, responsabilités, tests, documentation, explicabilité et vérification indépendante. Le point de départ : inventorier les usages, classer vos données, puis lancer des cas d'usage peu sensibles sur un outil déjà validé par votre informatique.
Ce guide est publié par Maijin, cabinet genevois de formation et de transformation IA. Il complète notre page IA pour les caisses de pension.
Ceci n'est pas un avis juridique ou réglementaire. Vérifiez les textes avec votre compliance, votre DPO ou votre société d'audit.
Qui est concerné, et par quels textes
Les trois types d'institutions n'ont pas le même superviseur, ce qui détermine les textes qui s'imposent.
| Institution | Surveillance | Textes à connaître pour l'IA |
|---|---|---|
| Banque privée | FINMA | Communication 08/2024, Circ. FINMA 2018/3 Outsourcing, Circ. FINMA 2023/1 (risques opérationnels, données critiques), art. 47 LB (secret bancaire) |
| Gestionnaire de fortune | FINMA, avec un organisme de surveillance | Communication 08/2024, secret professionnel de la LEFin, règles d'externalisation à confirmer avec l'organisme de surveillance |
| Caisse de pension | Autorité cantonale ou régionale (à Genève, l'ASFIP), sous la haute surveillance de la CHS PP | LPP (dont l'obligation de garder le secret de l'art. 86), protection des données fédérale ou cantonale selon le statut |
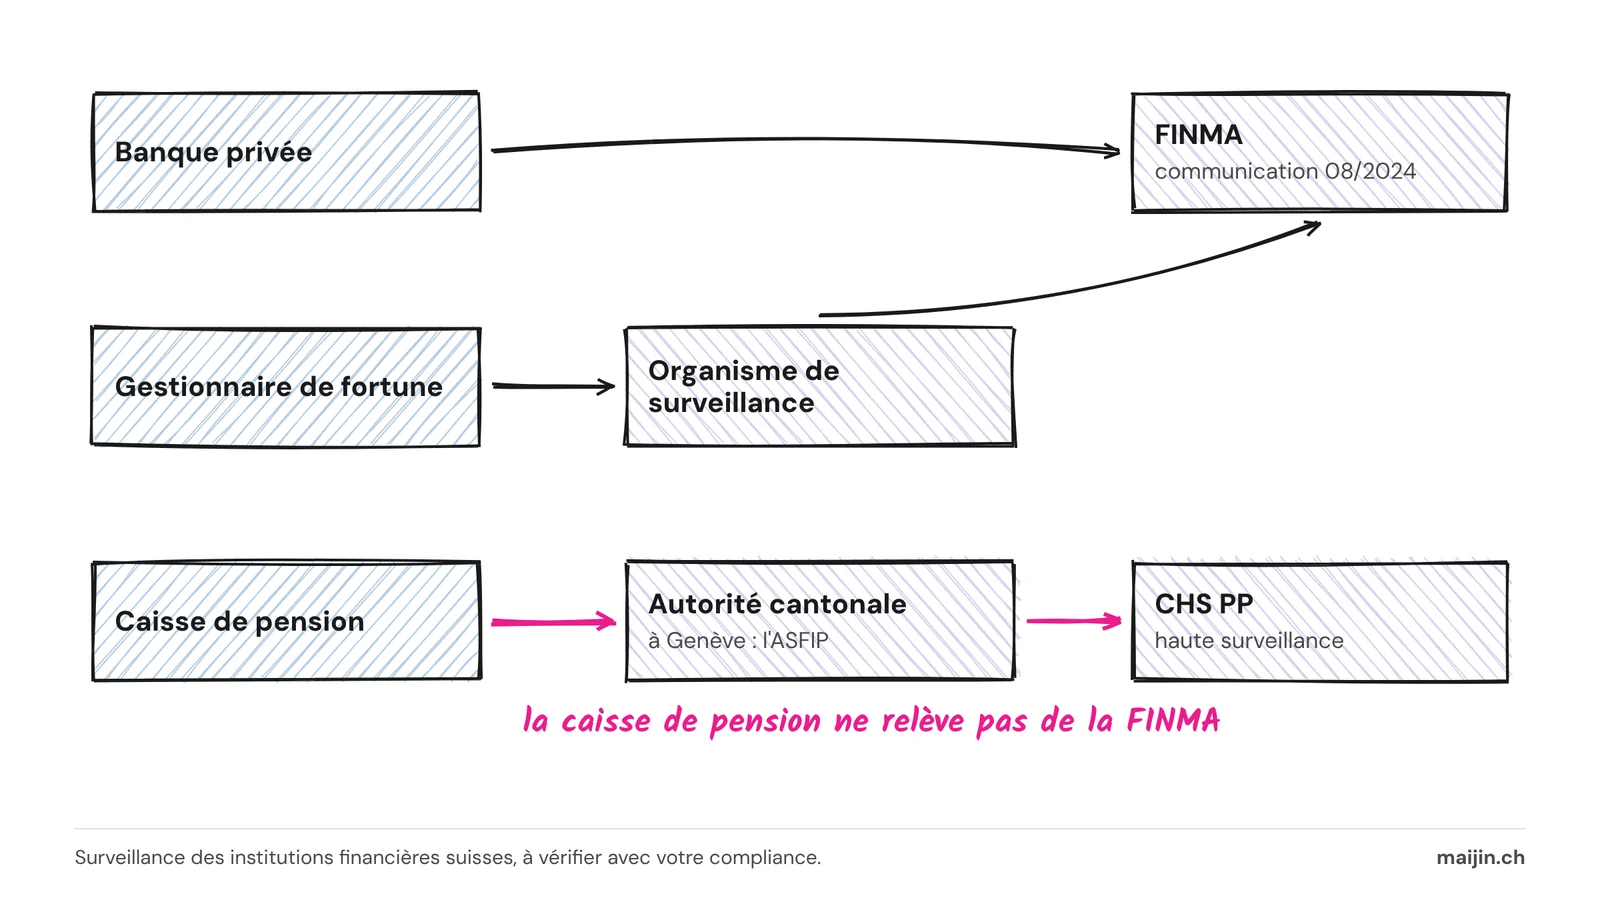
Pour une caisse de pension, la FINMA n'est donc pas compétente, et nous n'avons pas trouvé de publication de la CHS PP consacrée à l'IA à la date de rédaction. La grille FINMA reste la plus détaillée en Suisse : elle peut servir de standard de bonne pratique au conseil de fondation.
Ce que demande la communication FINMA 08/2024
La communication FINMA sur la surveillance 08/2024 est un texte de huit pages publié le 18 décembre 2024. Elle ne crée pas de nouvelle règle : elle décrit ce que la FINMA a observé lors de ses entretiens et contrôles sur place, et ce qu'elle a évalué. Le texte rappelle que les exigences prudentielles sont neutres à l'égard de la technologie et proportionnées à la taille, à la complexité et au profil de risque de l'établissement.
Selon l'enquête FINMA publiée en avril 2025 auprès d'environ 400 assujettis, environ la moitié utilisent l'IA ou développent leurs premières applications, et 91 % de ces utilisateurs recourent aussi à l'IA générative. Seule la moitié environ a intégré l'IA dans une stratégie explicite.
Voici les sept points examinés par la FINMA, résumés :
| Section | Ce que la FINMA évalue |
|---|---|
| 2.1 Gouvernance | Inventaire centralisé, responsabilités, formation, clauses et contrôles en cas d'externalisation |
| 2.2 Inventaire et classification | Définition large de l'IA, inventaire exhaustif, classification des risques |
| 2.3 Qualité des données | Règles d'exhaustivité, d'exactitude et d'intégrité |
| 2.4 Tests et surveillance | Exactitude, robustesse, biais, seuils fixés à l'avance, analyse des corrections manuelles |
| 2.5 Documentation | But, données, modèle, limites, tests, solution de repli |
| 2.6 Explicabilité | Capacité à justifier un résultat auprès des clients, de la surveillance ou de l'audit |
| 2.7 Vérification indépendante | Avis objectif et qualifié pour les applications importantes |
Inventaire : plus large que vous ne le pensez
La FINMA relève des définitions de l'IA trop étroites, alors que l'IA générative est accessible à tous. Votre inventaire doit donc inclure le Copilot activé dans Microsoft 365, les abonnements ChatGPT ou Claude pris par une équipe et les fonctions IA des logiciels métier.
Classification des risques : les critères de la FINMA
La note 2 de la communication liste les facteurs utiles. Pour l'importance : rôle dans le respect du droit de la surveillance, conséquences financières, nombre et type de clients touchés. Pour la probabilité : complexité, données personnelles ou non structurées, degré d'autonomie, externalisation. La FINMA précise que l'IA n'est pas en soi à haut risque et que chaque établissement définit ses critères. Un assistant qui reformule une note interne ne se classe pas comme un outil qui pré-trie des alertes de conformité.
Gouvernance et externalisation
Quand l'IA passe par un prestataire, la FINMA vérifie les tests, contrôles et clauses contractuelles supplémentaires, ainsi que la compétence du tiers. Pour une banque, cela s'articule avec la circulaire FINMA 2018/3 Outsourcing, en vigueur depuis le 1er avril 2018, qui demande notamment de tenir compte des risques accrus d'une externalisation à l'étranger.
Tests : une forme simple pour l'IA générative
Un jeu de cas de référence dont vous connaissez la bonne réponse, rejoué à chaque changement de modèle ou de prompt. Ajoutez le suivi des cas où l'utilisateur a corrigé le résultat : la FINMA y voit un signal de faiblesse.
Données clients, secret bancaire et secret de prévoyance
L'essentiel du risque se joue dans le texte que l'on colle dans l'outil. L'art. 47 de la loi sur les banques sanctionne la violation du secret par les organes, employés et mandataires d'une banque ; l'art. 86 LPP impose une obligation de garder le secret aux personnes qui participent à l'application de la prévoyance professionnelle.
Pour le cloud, et donc pour les outils d'IA, le Préposé fédéral (PFPDT) rappelle que vous restez responsable du traitement confié au fournisseur, que vous devez vérifier la licéité de toute communication à l'étranger et que, si l'offre standard ne suffit pas, il faut chiffrer ou anonymiser avant l'envoi, ou renoncer.
Pour les banques, la Circ. FINMA 2023/1 ajoute la notion de « données critiques » à protéger davantage. L'Association suisse des banquiers a mis à jour ses Cloud Guidelines le 4 novembre 2025 : une aide d'interprétation non contraignante, qui rappelle que le secret professionnel s'applique aussi dans le cloud.
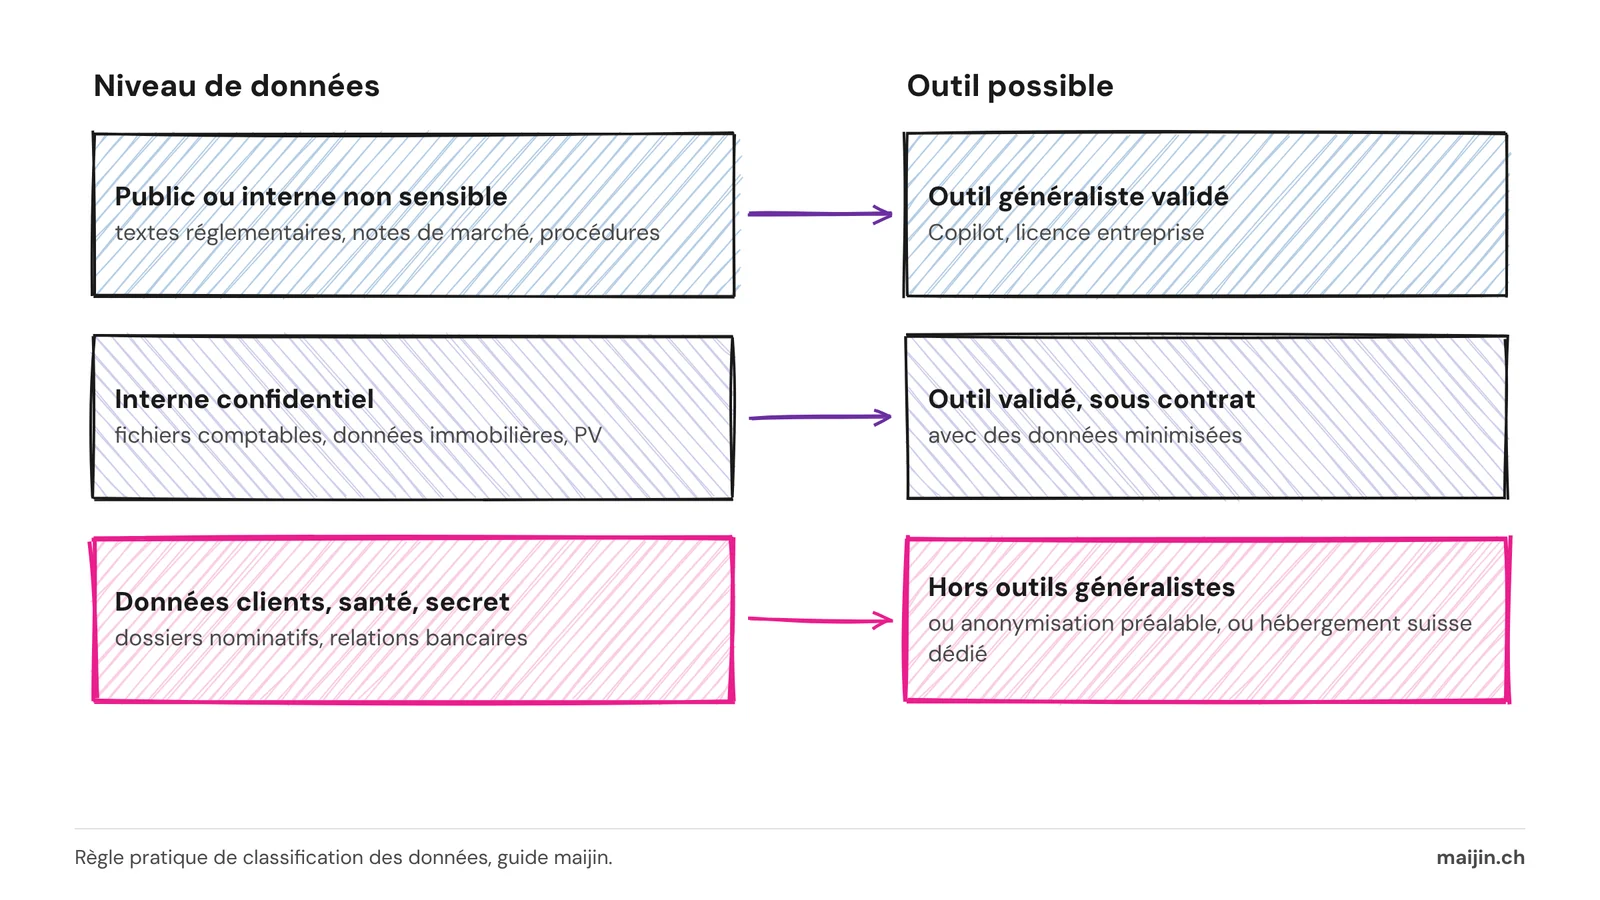
Une règle pratique : trois niveaux de données, un outil autorisé par niveau.
| Niveau | Exemples | Outil possible |
|---|---|---|
| Public ou interne non sensible | Textes réglementaires, notes de marché, procédures | Outil généraliste validé (Copilot, licence entreprise) |
| Interne confidentiel | Fichiers comptables, données immobilières, PV | Outil validé, sous contrat, avec données minimisées |
| Données clients identifiantes, santé, secret | Dossiers nominatifs, situations d'assurés, relations bancaires | Hors outils généralistes, ou anonymisation préalable, ou hébergement suisse dédié |
Pour l'anonymisation, notre outil Maijin Shield remplace les données personnelles par des jetons avant l'envoi à une IA, puis rétablit les valeurs dans la réponse. Pour formaliser ces règles, voir notre guide de la charte IA conforme nLPD.
Cloud et souveraineté : CLOUD Act et offres suisses
Le CLOUD Act américain de 2018 vise le fournisseur, pas l'adresse du serveur. Dans sa résolution du 24 novembre 2025, privatim, la conférence des préposés cantonaux, rappelle que cela vaut aussi pour des données hébergées en Suisse. Pour les données particulièrement sensibles ou soumises à un secret légal, elle juge l'externalisation vers des SaaS internationaux illicite dans la plupart des cas, sauf chiffrement par l'organe public avec une clé inaccessible au fournisseur. Le texte vise les organes publics : une caisse de prévoyance de droit public est directement concernée, une banque privée y trouvera une lecture de référence. Nous détaillons le sujet dans CLOUD Act et IA : quelle souveraineté pour une PME suisse.
| Option | Ce qui est publié | Point d'attention |
|---|---|---|
| Microsoft 365 Copilot | Selon une note Microsoft du 3 avril 2026, traitement régional pour l'UE et l'AELE (EU Data Boundary) | Traitement en Suisse annoncé en 2025, plus cité dans la mise à jour d'avril 2026 (traitement régional UE et AELE) ; fournisseur soumis au droit américain |
| Azure (régions suisses) | Hébergement en Suisse | Modèles disponibles à vérifier ; même question de juridiction |
| Swiss AI Platform (Swisscom) | Lancée en novembre 2024, données stockées et traitées en Suisse | Pilote annoncé avec Thurgauer Kantonalbank ; modèles à comparer |
| Infomaniak AI | Modèles ouverts en data centers suisses, requêtes non réutilisées selon l'éditeur | En retrait des modèles de pointe sur les tâches complexes |
| Apertus | Modèle suisse ouvert (EPFL, ETH Zurich, CSCS), 8 et 70 milliards de paramètres, plus de 1 000 langues | Utilisable via Swisscom ou en auto-hébergement ; voir notre guide Apertus |
La stratégie la plus réaliste est mixte : l'outil déjà déployé pour le travail courant, une solution hébergée en Suisse chez un prestataire non soumis au droit américain pour les données sensibles. Notre guide de l'IA souveraine en Suisse détaille ce routage par niveau de sensibilité.
Checklist de mise en conformité en 12 étapes
- Nommer un responsable IA à la direction.
- Adopter une définition large de l'IA, alignée sur celle de l'OCDE comme le suggère la FINMA.
- Dresser l'inventaire : outils officiels, abonnements individuels, fonctions IA dans les logiciels métier.
- Classer chaque application (importance, probabilité de défaillance) selon des critères écrits.
- Classer les données en trois niveaux et associer un outil autorisé à chacun.
- Vérifier les contrats : pays de traitement, sous-traitants ultérieurs, droit d'audit, non-réutilisation des données.
- Qualifier l'externalisation (fonction essentielle ou non au sens de la Circ. 2018/3 pour une banque).
- Rédiger une charte d'usage incluant la règle sur les données clients.
- Former les équipes par métier, sur l'outil réellement disponible.
- Tester avant production : jeu de cas de référence, seuils d'acceptation, rejoués à chaque changement.
- Documenter but, données, limites, tests et solution de repli de chaque application importante.
- Prévoir une revue indépendante (contrôle interne, audit ou tiers) et un suivi des corrections manuelles.
Ce que montrent des projets menés en Suisse romande
Maijin, éditeur de ce guide, a accompagné plusieurs institutions financières romandes. Chiffres tirés de nos études de cas publiées :
- Lombard Odier : 9 participants des équipes Front, deux demi-journées espacées de trois semaines, avec un module sur la sécurité des données bancaires. Satisfaction de 97 %, et 100 % des participants veulent augmenter leur usage.
- Rentes Genevoises : plus de 40 collaborateurs formés à Copilot en sept groupes métier ; satisfaction de 92,31 % sur 26 réponses, et 24 répondants sur 26 veulent utiliser davantage l'IA.
- Une caisse de prévoyance publique genevoise : le contrôle d'un compte bancaire tiers immobilier passe de 6 à 9 heures par semaine à environ 1 heure, et plus de 400 doublons sont détectés sur plus de 4 000 lignes au bouclement. Limite publiée : Copilot ne voit que OneDrive, SharePoint et Teams, sans connexion aux logiciels métier.
- Une fondation genevoise du secteur financier : audit des usages avant tout choix d'outil, puis adoption de Claude sous un contrat compatible avec la LPD ; 61 champs extraits automatiquement de chaque rapport public.
Point commun : des tâches peu sensibles d'abord, sur l'outil validé, avec une décision humaine à chaque étape.
Choisir un partenaire IA à Genève
Quelques critères vérifiables pour une banque privée ou une caisse de pension :
- Références régulées, avec des études de cas publiques et chiffrées.
- Maîtrise des textes : FINMA 08/2024, nLPD, secret professionnel, position des préposés.
- Neutralité vis-à-vis des éditeurs : Copilot comme solution hébergée en Suisse.
- Livrables utiles à la gouvernance : inventaire, classification, charte, feuille de route.
Les grands cabinets et intégrateurs couvrent l'architecture et la conformité à grande échelle ; Maijin intervient sur l'adoption par les équipes, de l'audit à la formation métier. Notre audit IA démarre à partir de 7 500 CHF (30 jours, 8 à 12 entretiens, feuille de route et prérequis de gouvernance). La formation IA pour les équipes finance se tarife 2 000 CHF la demi-journée et 3 000 à 3 500 CHF la journée, et le consulting de 1 800 à 2 500 CHF par jour.
Pour un établissement soumis à la FINMA, l'audit peut être cadré pour produire les deux premiers éléments attendus par la communication 08/2024 : l'inventaire des usages d'IA et leur classification par niveau de risque, à reprendre ensuite dans votre gouvernance interne.
Voir aussi : Audit IA pour PME suisse : prix, déroulé et livrables et Formation IA finance et comptabilité à Genève.
Questions fréquentes
Points clés
- En 2026, la communication FINMA 08/2024 reste le texte de référence sur l'IA dans la finance suisse, à commencer par l'inventaire et la classification des risques.
- Les caisses de pension ne relèvent pas de la FINMA, mais sa grille reste un bon standard.
- Le secret bancaire et le secret de prévoyance imposent une règle simple : un outil autorisé par niveau de donnée.
- Le CLOUD Act vise le fournisseur, pas le serveur : réservez les données sensibles à une offre suisse (Swisscom, Infomaniak, Apertus).
- Commencez petit, sur des données peu sensibles, avec une décision humaine documentée à chaque étape.
Ceci n'est pas un avis juridique ou réglementaire. Vérifiez les textes en vigueur avec vos conseils.